Zararlı Yazılım Türleri ve Korunma Yöntemleri Nedir?
15 Eylül 2026
Zararlı Yazılım Tehdidi 2026'da Neden Daha Ciddiye Alınmalı?
Zararlı yazılım (malware), bir sistemin gizliliğini, bütünlüğünü veya erişilebilirliğini bozmak amacıyla tasarlanmış, virüsten fidye yazılımına kadar geniş bir tehdit yelpazesini kapsayan genel bir terim. 2026'da bu tehdit, hem sıklık hem de karmaşıklık açısından ciddi bir artış gösteriyor; küresel siber suç zararlarının 2026'da 10,8 trilyon dolara ulaşması bekleniyor. Bu rakam, zararlı yazılımların artık sadece büyük kurumları değil, her ölçekten işletmeyi ve bireysel kullanıcıyı doğrudan ilgilendiren bir konu haline geldiğini gösteriyor.
Bu artışın arkasında birkaç güçlü etken var: yapay zeka destekli, uyarlanabilir zararlı yazılımların yaygınlaşması, uzaktan ve hibrit çalışma altyapılarına artan bağımlılık, ve yamalanmamış IoT (nesnelerin interneti) cihazlarının sayısının hızla büyümesi. Bu yazıda, zararlı yazılımın temel türlerini, 2026'da öne çıkan yeni nesil tehditleri, bulaşma yöntemlerini ve etkili korunma stratejilerini ele alacağız.
Bu konunun önemi, sadece büyük ölçekli kurumsal saldırılarla sınırlı değil. Küçük ve orta ölçekli işletmelerin de artık bu tehditlerin doğrudan hedefi haline geldiğini gösteren veriler, her büyüklükteki işletmenin temel bir siber güvenlik farkındalığına sahip olmasını zorunlu kılıyor.
Zararlı Yazılım Nedir? Temel Türleri
Zararlı yazılım, birbirinden farklı şekillerde davranan ama ortak bir amaca hizmet eden geniş bir kategori kapsıyor. Virüsler, yayılmak için bir konak dosyaya ve genellikle kullanıcı etkileşimine ihtiyaç duyarken; solucanlar (worms) herhangi bir konak dosyaya gerek duymadan ağlar üzerinden kendi kendine yayılabiliyor. Truva atları (trojan) ise meşru bir yazılım gibi görünerek sisteme sızıyor ve arka kapılar açabiliyor.
Fidye yazılımı (ransomware), kurbanın dosyalarını şifreleyerek erişimi engelliyor ve erişimin geri verilmesi için fidye talep ediyor; bazı gelişmiş türler, veriyi çalıp ifşa etmekle tehdit ederek çifte şantaj (double extortion) uyguluyor. Casus yazılımlar (spyware) kullanıcı etkinliğini gizlice izlerken, tuş kaydediciler (keyloggers) girilen her tuş vuruşunu kaydederek giriş bilgilerini ve finansal verileri çalmaya odaklanıyor.
Rootkit'ler, saldırgana sistem üzerinde uzaktan yönetici erişimi sağlarken varlığını gizleyen özel bir tehdit türü. Botlar ise, saldırganlar tarafından uzaktan kontrol edilen ve genellikle DDoS gibi koordineli saldırılarda kullanılan, ele geçirilmiş cihazlardır. Bu türlerin her biri, farklı bir bulaşma ve etki mekanizmasına sahip olsa da, hepsi sistem güvenliğini tehlikeye atma amacını paylaşıyor.
2026'da Öne Çıkan Yeni Nesil Tehditler
2026'nın en dikkat çekici gelişmelerinden biri, yapay zeka destekli zararlı yazılımların yaygınlaşması. Bu tür zararlı yazılımlar, geleneksel tespit araçlarını atlatmak için davranışını dinamik olarak değiştirebiliyor; bu da onu polimorfik (sürekli şekil değiştiren) ve dosyasız (fileless) tehditlerle birlikte tespit edilmesi en zor kategorilerden biri haline getiriyor. Dosyasız zararlı yazılımlar, doğrudan sistem belleğinde çalıştığı için, geleneksel dosya taramasına dayalı antivirüs çözümlerini büyük ölçüde etkisiz bırakabiliyor.
Bilgi hırsızı (infostealer) yazılımlar da 2026'da hızla artan bir başka tehdit kategorisi; bu yazılımlar, şirket ve kişisel e-posta hesapları, parolalar ve çerezler dahil olmak üzere büyük miktarda hassas kimlik bilgisini çalabiliyor. Bunun yanında "ClickFix" adı verilen yeni bir sosyal mühendislik tekniği de öne çıkıyor: bu saldırılar, kullanıcıları bir hatayı düzeltiyormuş veya bir CAPTCHA'yı tamamlıyormuş gibi göstererek, kendi elleriyle zararlı komutlar çalıştırmaya ikna ediyor.
IoT (nesnelerin interneti) cihazları da giderek büyüyen bir saldırı yüzeyi oluşturuyor. Akıllı cihazların sayısının artmasıyla birlikte, bu cihazları hedef alan botnet'ler, hem eski donanım yazılımı açıklarını hem de yeni cihazlarda ortaya çıkan güvenlik zafiyetlerini istismar ederek koordineli saldırılar düzenleyebiliyor.
Zararlı Yazılım Nasıl Bulaşır?
Zararlı yazılımın en yaygın bulaşma yöntemi, kimlik avı (phishing) e-postaları ve mesajlarıdır. Kullanıcıları meşru görünen bir bağlantıya tıklamaya veya şüpheli bir dosyayı indirmeye ikna eden bu yöntem, hem bireysel kullanıcılar hem de kurumlar için hâlâ en yaygın ilk erişim (initial access) vektörü olmaya devam ediyor.
Yamalanmamış yazılım açıkları da önemli bir bulaşma kanalı. Birçok siber saldırı, daha önce giderilmiş ama kurbanın güncellemesini yüklemediği bilinen güvenlik açıklarının istismar edilmesiyle gerçekleşiyor. Bu nedenle güncel olmayan işletim sistemleri ve uygulamalar, saldırganlar için kolay bir hedef oluşturuyor.
Sosyal mühendislik teknikleri de giderek daha sofistike hale geliyor. Kullanıcıyı, bir hata mesajını düzeltmek veya bir belgeye erişim sağlamak bahanesiyle manuel olarak komut çalıştırmaya ikna eden yöntemler, geleneksel istismar tabanlı savunmaların tetiklenmesini engelleyebiliyor; çünkü eylem doğrudan kullanıcı tarafından başlatılıyor.
Zararlı Yazılımdan Korunma Yöntemleri
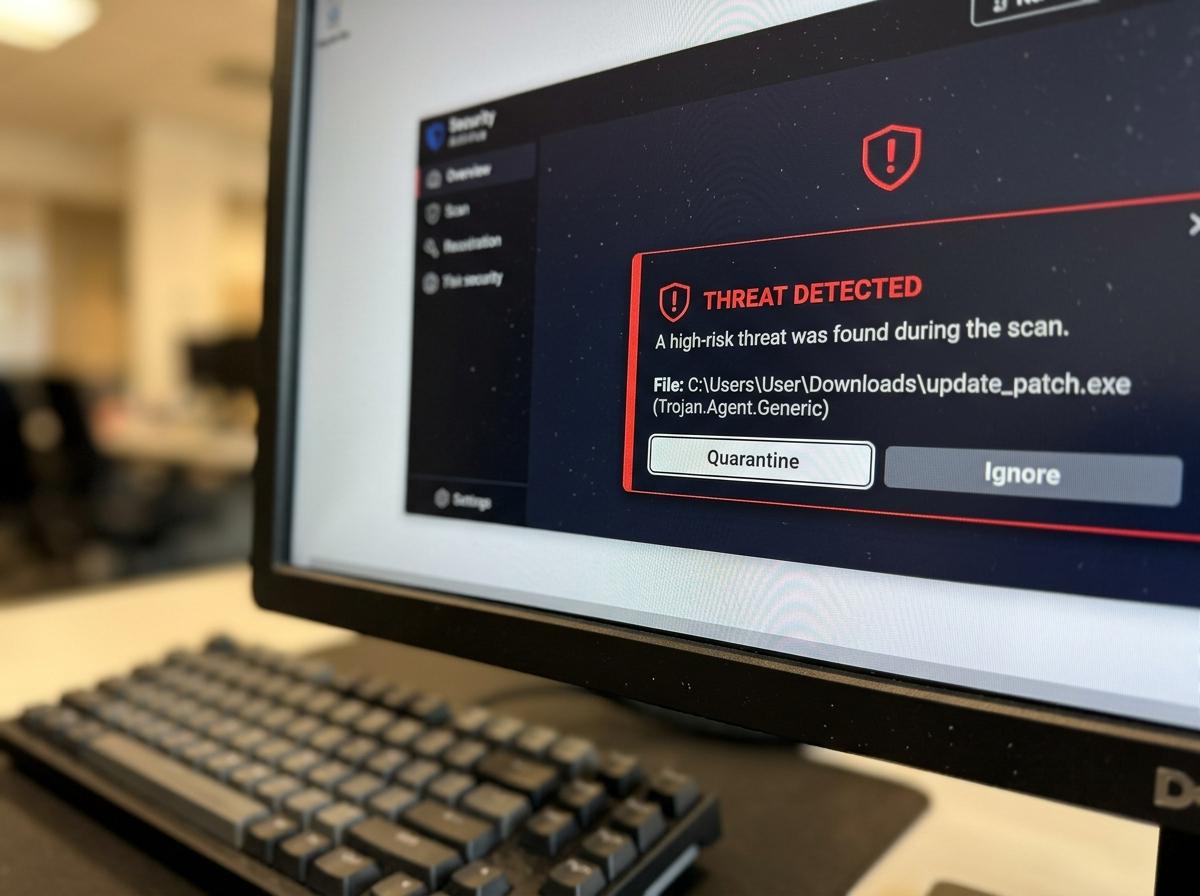
Etkili bir zararlı yazılım koruma stratejisinin temeli, güncel antivirüs ve uç nokta tespit ve yanıt (EDR) çözümleri kullanmaktır. Bu araçlar, şüpheli davranışları tespit edip karantinaya alarak, saldırganların zarar vermesini önleyebiliyor; özellikle bellek analizi ve davranışsal algoritmalar içeren gelişmiş EDR çözümleri, dosyasız ve polimorfik tehditlere karşı geleneksel taramadan daha etkili sonuç veriyor.
Yazılım güncellemelerinin düzenli olarak yapılması da kritik önem taşıyor. Birçok siber saldırı, daha önce giderilmiş güvenlik açıklarının istismar edilmesiyle gerçekleştiği için, güncel yamaların zamanında uygulanması, bilinen açıklara maruz kalma riskini önemli ölçüde azaltıyor.
Kullanıcı eğitimi ve farkındalığı, teknik önlemler kadar önemli bir savunma katmanı. Çalışanların şüpheli bağlantıları ve sosyal mühendislik tekniklerini tanıyabilmesi, özellikle ClickFix gibi kullanıcı etkileşimine dayalı saldırılara karşı en etkili savunma yöntemlerinden biri. Bunun yanında düzenli veri yedekleme, bir fidye yazılımı saldırısı durumunda verinin fidye ödemeden geri kazanılabilmesini sağlayan önemli bir güvenlik ağı oluşturuyor.
Zararlı Yazılımlara Karşı Dikkat Edilmesi Gereken Prensipler
Zararlı yazılım tehditlerine karşı korunurken göz önünde bulundurulması gereken temel prensipler şunlardır:
Güncel güvenlik yazılımı kullanın — Antivirüs ve EDR çözümlerinin güncel tutulduğundan emin olun.
Yazılım güncellemelerini geciktirmeyin — Bilinen güvenlik açıkları, güncellemelerin zamanında yapılmasıyla büyük ölçüde kapatılabilir.
Şüpheli bağlantı ve eklere karşı temkinli olun — Kimlik avı e-postaları hâlâ en yaygın bulaşma yöntemi.
Düzenli veri yedeklemesi yapın — Fidye yazılımı saldırısı durumunda verinin geri kazanılmasını sağlar.
Ekibinizi düzenli olarak eğitin — Sosyal mühendislik tekniklerini tanıyabilen bir ekip, en güçlü savunma katmanlarından biridir.
Bu prensipler, bir işletmenin sadece teknik araçlara değil, insan farkındalığına da dayanan çok katmanlı bir savunma stratejisi kurmasına yardımcı olur.
İşletmeniz İçin Zararlı Yazılımlara Karşı Alınacak Önlemler
Bir işletmenin zararlı yazılım tehditlerine karşı alabileceği pratik önlemler şu şekildedir:
Güvenlik yazılımı envanterinizi gözden geçirin — Kullandığınız antivirüs/EDR çözümünün güncel tehditlere karşı yeterli olup olmadığını değerlendirin.
Güncelleme politikası oluşturun — İşletim sistemi ve uygulamaların düzenli olarak güncellenmesini sağlayan bir süreç kurun.
Çalışan eğitimi planlayın — Kimlik avı ve sosyal mühendislik tekniklerini tanıma konusunda düzenli farkındalık eğitimleri verin.
Yedekleme stratejisi kurun — Kritik verilerinizi düzenli olarak, ana sistemden bağımsız bir ortamda yedekleyin.
Erişim yetkilerini sınırlandırın — Çalışanların yalnızca görevleri için gerekli sistemlere erişebildiğinden emin olun.
Olay müdahale planı hazırlayın — Bir saldırı durumunda hangi adımların izleneceğini önceden netleştirin.
Sonuç olarak, zararlı yazılım tehditleri 2026'da hem çeşitlilik hem de karmaşıklık açısından artmaya devam ediyor; yapay zeka destekli uyarlanabilir tehditlerden sosyal mühendislik tabanlı ClickFix saldırılarına kadar geniş bir yelpazede. Bir işletmenin bu tehditlere karşı gerçek koruması, tek bir araca değil; güncel teknik önlemler, düzenli yedekleme ve sürekli çalışan farkındalığının bir arada kullanıldığı çok katmanlı bir stratejiye dayanıyor.
Sıkça Sorulan Sorular
Fidye yazılımı, hem sıklığı hem de verdiği zarar açısından hâlâ en yıkıcı ve kazançlı zararlı yazılım türlerinden biri olmaya devam ediyor.
Hayır, özellikle dosyasız ve polimorfik tehditlere karşı, antivirüsün yanında EDR çözümleri, düzenli güncellemeler ve kullanıcı farkındalığı gibi çok katmanlı bir savunma gerekiyor.
Evet, Android ve iOS cihazlar genellikle kötü amaçlı uygulamalar veya bağlantılar aracılığıyla enfekte olabiliyor ve kişisel veri ile konum bilgisi çalınabiliyor.
Kullanıcıları bir hatayı düzeltiyormuş veya bir CAPTCHA'yı tamamlıyormuş gibi göstererek, kendi elleriyle zararlı komutlar çalıştırmaya ikna eden bir sosyal mühendislik tekniğidir.