Neden Halka Açık Kablosuz Ağları Kullanmamalıyız?
16 Eylül 2026
Halka Açık Kablosuz Ağlar 2026'da Gerçekten Ne Kadar Tehlikeli?
Halka açık kablosuz ağlar, kafelerden havalimanlarına, otellerden alışveriş merkezlerine kadar hemen her yerde karşımıza çıkan pratik bir bağlantı seçeneği. Ancak bu pratiklik, beraberinde ciddi güvenlik risklerini de getiriyor. 2026'da yaygınlaşan HTTPS şifrelemesi sayesinde bu ağlar geçmişe kıyasla daha güvenli hale gelse de, belirli tehdit türleri hâlâ gerçek ve etkili şekilde varlığını sürdürüyor.
Bu konunun önemi, sadece teknik meraklıları değil, seyahat eden, uzaktan çalışan veya günlük işlerini kafede halleden hemen herkesi ilgilendiriyor. Güvensiz ağ kullanıcılarının önemli bir kısmının verilerinin ele geçirildiği ve şirketlerin büyük çoğunluğunun uzaktan çalışma veya seyahatle bağlantılı bir güvenlik ihlali yaşadığı düşünüldüğünde, bu riskin hafife alınmaması gerektiği açık. Bu yazıda, halka açık kablosuz ağların hangi durumlarda gerçekten tehlikeli olduğunu, en yaygın saldırı türlerini ve bu ağları kullanırken alınabilecek somut önlemleri ele alacağız.
Burada önemli bir nüans var: halka açık Wi-Fi, 2015-2022 yılları arasında yazılan birçok güvenlik makalesinin tasvir ettiği kadar evrensel olarak tehlikeli değil. Ancak bu, riskin tamamen ortadan kalktığı anlamına gelmiyor; belirli saldırı türleri hâlâ gerçek ve bunlara karşı somut önlemler almak gerekiyor.
Sahte Ağlar (Evil Twin) ve Otomatik Bağlanma Riski
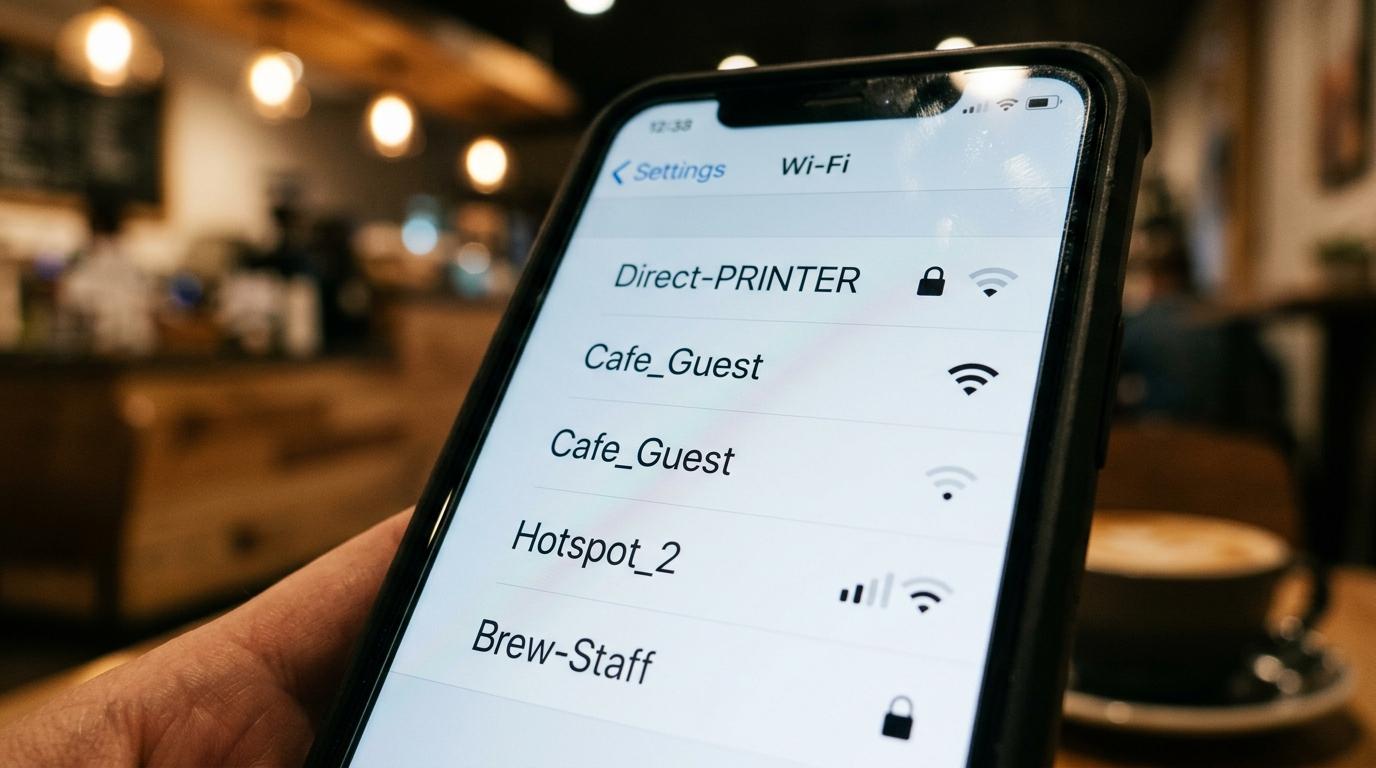
Güvenlik uzmanlarının 2026'da halka açık Wi-Fi üzerindeki en ciddi risk olarak sıraladığı tehdit, "evil twin" (sahte ikiz ağ) saldırısı. Bu saldırıda, bir kötü niyetli kişi, meşru bir halka açık ağla (örneğin "Havalimani_WiFi" veya "Otel_Misafir") aynı ismi taşıyan, genellikle gerçek ağdan daha güçlü sinyal yayan sahte bir erişim noktası kuruyor. Cihazınız, bilinen bir ağ adına en güçlü sinyali veren noktaya otomatik olarak bağlanma eğiliminde olduğu için, farkında olmadan saldırganın donanımına bağlanmış oluyorsunuz.
Bu riski büyüten bir diğer faktör, cihazların çoğunun daha önce bağlanılan ağlara otomatik olarak yeniden bağlanması. Bu özellik kullanıcı için pratik olsa da, aynı isimde sahte bir ağ kurulduğunda cihazın sorgusuz sualsiz bağlanmasına yol açarak ciddi bir güvenlik açığı oluşturuyor.
Sahte giriş sayfaları (captive portal phishing) da bu kategoriye giren bir başka yaygın teknik. Özellikle bakımı daha az yapılan ağlarda (bağımsız restoranlar, eski otel sistemleri gibi), kullanıcıyı kimlik bilgilerini girmeye ikna eden sahte giriş ekranları hâlâ kullanılıyor ve bu ekranlar genellikle şifresiz (HTTP) bağlantılar üzerinden çalışıyor.
Ortadaki Adam Saldırıları ve SSL Stripping
Ortadaki adam (Man-in-the-Middle / MITM) saldırıları, bir üçüncü tarafın kullanıcı ile hedef web sitesi arasındaki bağlantıyı gizlice ele geçirip verileri okuyabildiği veya değiştirebildiği bir tehdit türü. 2026'da bu saldırılar artık hedefli, otomatikleştirilmiş ve zaman zaman yapay zeka destekli hale geldi; saldırganlar, modern güvenlik önlemlerini aşmak için tekniklerini sürekli güncelliyor.
Bu tekniklerden biri olan "SSL stripping", tarayıcınızı güvenli HTTPS bağlantısı yerine şifresiz HTTP üzerinden iletişim kurmaya zorluyor. Bu, kullanıcının güvenli hissettiği şifreleme katmanını ortadan kaldırarak, verilerin açık metin halinde okunabilir hale gelmesine neden oluyor.
Paket koklayıcılar (packet sniffers) da bu saldırı türünün bir başka aracı. Bu araçlar, ağ üzerinden geçen veriyi izleyerek, kullanıcı fark etmeden bilgileri toplayabiliyor veya manipüle edebiliyor. Bu nedenle, özellikle şifresiz veya zayıf güvenlikli ağlarda, gönderilen her veri potansiyel bir risk taşıyor.
Halka Açık Wi-Fi Hangi Durumlarda Daha Az Riskli?
Tüm bu risklere rağmen, 2026'da halka açık kablosuz ağların her kullanımı aynı derecede tehlikeli değil. HTTPS'in yaygınlaşması ve TLS 1.3 gibi güncel protokoller sayesinde, kafede yanınızda oturan birinin Gmail hesabınızı veya banka bakiyenizi doğrudan okuyabilmesi artık eskisi kadar kolay değil. Bu nedenle günlük gezinme, haber okuma gibi düşük riskli aktiviteler için halka açık Wi-Fi genellikle kabul edilebilir düzeyde güvenli.
Ancak risk düzeyi, nerede olduğunuzdan çok ne yaptığınıza bağlı. Finansal işlemler, kurumsal sistemlere erişim veya hassas kişisel bilgi paylaşımı gibi yüksek riskli aktiviteler için, halka açık ağ üzerinden işlem yapmak hâlâ ciddi bir risk taşıyor ve ek önlemler gerektiriyor.
Yönetilmeyen bir ağdaki yanal hareket (lateral movement) saldırıları da sadece kişisel verilerinizi değil, çalıştığınız şirketin verilerini de tehlikeye atabiliyor. Bu nedenle özellikle kurumsal cihazlarla halka açık ağlara bağlanırken, bireysel kullanımdan daha yüksek bir dikkat gerekiyor.
Halka Açık Wi-Fi Kullanırken Alınabilecek Önlemler
Halka açık kablosuz ağları kullanırken riski azaltmak için alınabilecek somut önlemler şunlardır:
Otomatik bağlanmayı devre dışı bırakın — Cihazınızın bilinen ağ isimlerine otomatik bağlanma özelliğini kapatarak sahte ağ riskini azaltın.
VPN kullanın — Herhangi bir uygulama açmadan önce VPN'i etkinleştirerek trafiğinizi şifreleyin.
Ağ adını doğrulayın — Bağlanmadan önce doğru ağ adını işletme personeline sorarak teyit edin.
Yalnızca HTTPS üzerinden işlem yapın — Tarayıcınızda HTTPS-only modunu etkinleştirin ve şifresiz sitelerde kişisel bilgi girmeyin.
Hassas işlemler için mobil veri kullanın — Bankacılık veya kurumsal erişim gibi kritik işlemler için, halka açık Wi-Fi yerine kendi mobil hotspot'unuzu tercih edin.
Bu önlemler, halka açık Wi-Fi'yi tamamen terk etmeden, riski önemli ölçüde azaltmanın pratik ve genellikle ücretsiz yollarını sunuyor.
Halka Açık Wi-Fi Kullanırken İzlenecek Güvenlik Adımları
Bir kullanıcının halka açık kablosuz ağları güvenli şekilde kullanırken izleyebileceği pratik adımlar şu şekildedir:
Bağlanmadan önce ağ adını teyit edin — İşletme personeline doğru ağ adını sorarak sahte ağlara bağlanma riskini azaltın.
VPN'inizi önceden etkinleştirin — Herhangi bir uygulama veya web sitesi açmadan önce VPN bağlantınızı kurun.
Otomatik bağlanma ayarını kapatın — Cihaz ayarlarınızdan bilinen ağlara otomatik bağlanma özelliğini devre dışı bırakın.
İki faktörlü kimlik doğrulamayı aktif edin — Hesaplarınızda 2FA kullanarak, bilgileriniz ele geçirilse bile ek bir koruma katmanı oluşturun.
Hassas işlemleri erteleyin — Bankacılık veya kurumsal sistem erişimi gibi kritik işlemleri, güvenli bir ağa geçene kadar erteleyin.
Güvenlik yazılımınızı güncel tutun — Cihazınızdaki güvenlik yazılımının, olası bir bulaşma durumunda en kötü senaryoları önleyebilecek şekilde güncel olduğundan emin olun.
Sonuç olarak, halka açık kablosuz ağlar 2026'da geçmişte olduğu kadar tehlikeli bir kara kutu değil, ancak evil twin saldırıları, otomatik bağlanma zafiyetleri ve SSL stripping gibi belirli riskler hâlâ gerçek ve göz ardı edilmemeli. Bilinçli bir kullanıcı, bu ağları tamamen terk etmek zorunda kalmadan, doğru önlemleri alarak riski yönetilebilir bir düzeye indirebilir.
Sıkça Sorulan Sorular
Çoğu durumda evet, çünkü HTTPS ve TLS 1.3 gibi güncel protokoller trafiğinizi şifreliyor; ancak yine de VPN kullanmak ek bir güvenlik katmanı sağlar.
VPN, trafiğinizi şifreleyerek çoğu riski azaltır, ancak sahte ağlara bağlanma veya kötü amaçlı yazılım bulaşma riskini tamamen ortadan kaldırmaz; bu nedenle diğer önlemlerle birlikte kullanılmalı.
Genellikle evet, çünkü bu ağlar paylaşımlı ve genellikle daha az güvenlik denetimine sahip; özellikle sahte ağ (evil twin) saldırılarına karşı daha savunmasız olabiliyor.
Hassas işlemler için, kendi mobil cihazınızın hotspot özelliğini kullanmak, uçtan uca şifreli ve paylaşımsız bir bağlantı sunduğu için genellikle en güvenli alternatif.